Na noite de 29 de outubro de 2026, a Binance perdeu US$ 6,3 bilhões em criptomoedas. A maior parte saiu em cerca de 20 minutos. É o maior roubo da história do setor, e o FBI já atribuiu o ataque a hackers ligados à Coreia do Norte (Banerjee; Wee; Westbrook, 2026; FBI..., 2026).
Vinte minutos para o dinheiro sair. Mas a parte que mais interessa aqui é outra: a preparação levou cinco meses. E não começou com um supercomputador quebrando criptografia. Começou com um anúncio na internet e uma entrevista de emprego.
Este artigo é sobre isso: a sensação de segurança que temos quando confiamos nossos dados e nosso dinheiro a uma empresa, e o que você pode fazer, como usuário e como desenvolvedor, para não depender só dessa confiança.
A IA está evoluindo rápido. Dos dois lados.
Dizer que a IA evolui "exponencialmente" virou clichê, mas existe medição séria por trás. O METR, instituto independente que avalia modelos de IA, mede qual o tamanho da tarefa (em tempo de trabalho humano) que um modelo consegue concluir sozinho com 50% de acerto. Na revisão publicada em janeiro de 2026 (METR, 2026), esse "horizonte de tarefa" dobra a cada ~7 meses desde 2019, e a cada ~3 meses quando se olha só de 2024 em diante.
Em números: o GPT-4, em 2023, concluía tarefas de cerca de 3,5 minutos. O Claude Opus 4.5, no fim de 2025, chegou a cerca de 320 minutos. Quase 90 vezes mais em dois anos e meio.
Ao mesmo tempo, quase todo desenvolvedor já trabalha com IA. Na pesquisa do Stack Overflow (2025), 84% disseram usar ou planejar usar ferramentas de IA (eram 76% em 2024), e 51% dos profissionais usam todos os dias.
O ponto é simples: as ferramentas de desenvolvimento ficaram muito mais sofisticadas. As de invasão também. Quem ataca tem acesso aos mesmos modelos, às mesmas automações e, muitas vezes, a mais paciência do que quem defende.
Figura 1 – A IA acelera dos dois lados: capacidade dos modelos, adoção por desenvolvedores e valor roubado em criptomoedas
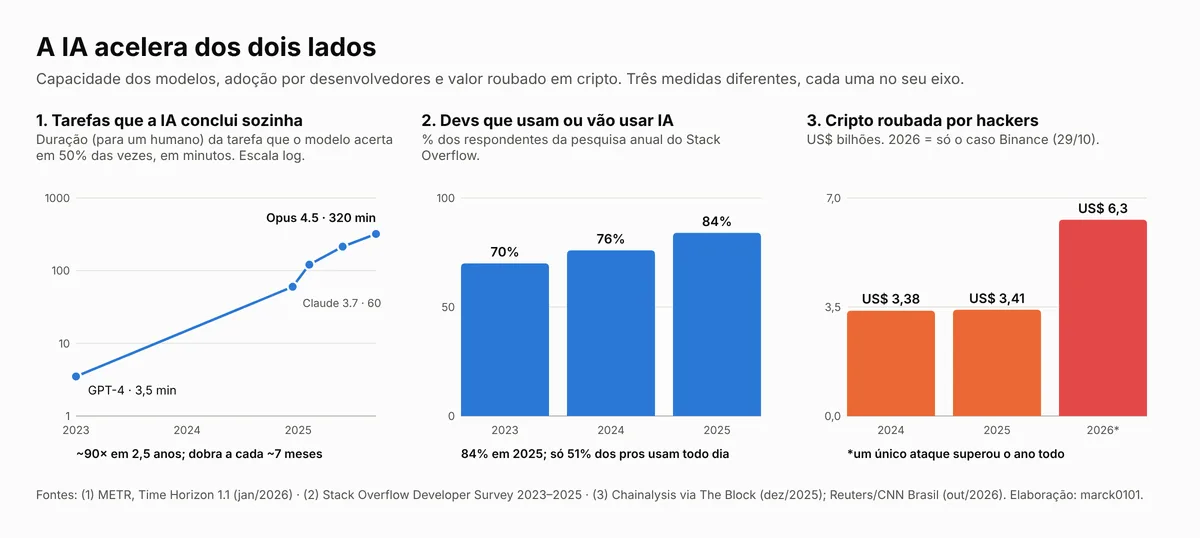
Fonte: elaborado pelo autor com dados de METR (2026), Stack Overflow (2025), Crypto... (2025) e Banerjee, Wee e Westbrook (2026).
Não foi da noite para o dia: como a Binance foi invadida
Muita gente comentou que "alguém abriu um e-mail aparentemente inofensivo". Não é isso que mostram os relatos até agora. Segundo o relatório preliminar da própria Binance, repercutido pela imprensa internacional (Fake..., 2026; North..., 2026), não houve e-mail. A sequência foi esta:
Junho: um engenheiro da equipe que cuida da infraestrutura das carteiras procurou uma ferramenta de programação com IA, clicou num anúncio e instalou uma versão adulterada do Homebrew (um gerenciador de pacotes muito usado por devs no Mac). A Binance detectou, trocou o equipamento e redefiniu as credenciais. Mas os atacantes já sabiam quem ele era e quem eram os colegas dele.
Setembro: outro engenheiro foi abordado por um suposto "diretor de projetos" numa plataforma legítima de vagas. Teve entrevista com RH, conversa com um "CEO" de empresa fictícia e triagem por vídeo. No fim, pediram que ele baixasse um repositório de código como "teste técnico", no notebook da empresa. O código tinha um malware que as ferramentas de proteção não detectaram na época.
20 de outubro: a partir desse notebook, e usando uma ferramenta interna de IA da própria Binance, os atacantes chegaram a mais dois engenheiros. Num dos computadores havia um token com permissão para publicar containers.
29 de outubro: com esse acesso, rodaram um script no serviço interno que assina as transações das carteiras. Não precisaram roubar a chave do cofre: controlaram o sistema que manda o cofre abrir.
Figura 2 – Linha do tempo do ataque à Binance
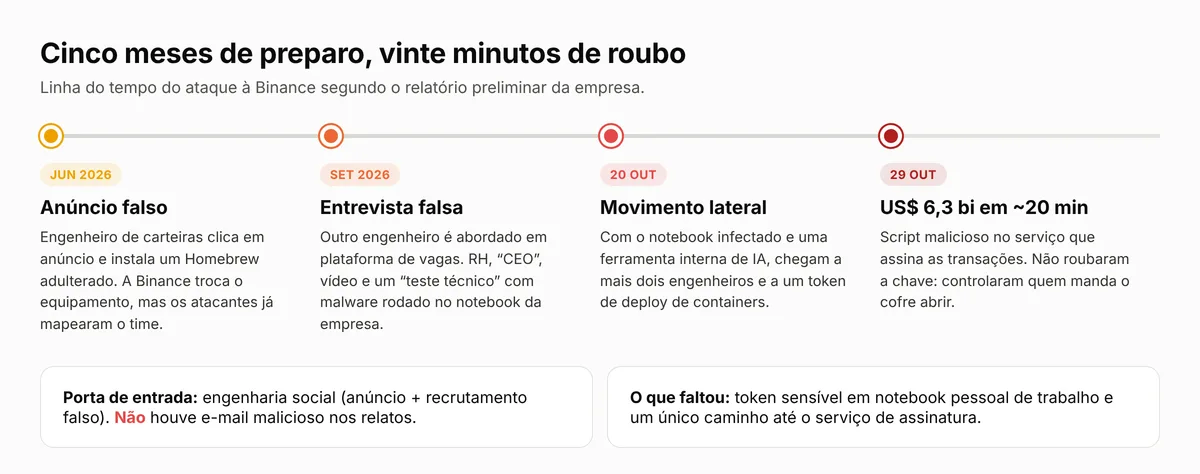
Fonte: elaborado pelo autor com base em Fake... (2026) e North... (2026).
A própria Binance resumiu assim: não foi uma brecha isolada nem "um simples incidente de phishing". O fundador, Changpeng Zhao, falou em um ataque de vários meses contra centenas de funcionários e sistemas (Fake..., 2026). A empresa diz ter bloqueado 57 tentativas ligadas à Coreia do Norte só em 2026 (North..., 2026). E mesmo assim uma passou.
A lição para qualquer empresa: ninguém invade um cofre de bilhões com ferramenta simples e poder computacional comum, e também não precisa. O caminho foi engenharia social, paciência e uma cadeia de permissões grandes demais em computadores de pessoas.
E o sistema que você criou no Lovable, é seguro?
Se uma das empresas com mais dinheiro investido em segurança no mundo caiu assim, vale olhar com honestidade para o sistema que subimos em um fim de semana com uma ferramenta de IA.
No artigo Dashboards com IA: funcionar não é estar pronto, defendi que o problema não está nos prompts que enviamos, mas nos prompts que não enviamos. Pedir "faça um sistema seguro" não resolve. A IA entrega o que você pede, e segurança é feita de decisões que alguém precisa tomar antes:
quem pode ver e alterar cada dado (autorização, não só login);
onde ficam as chaves de API e os segredos, e quem tem acesso a eles;
como as senhas são guardadas (hash com bcrypt ou Argon2, nunca texto puro);
quais protocolos e bibliotecas entram no projeto, e de onde vêm;
o que acontece quando alguém tenta 10 mil logins por minuto.
Segurança se desenha e se estrutura. Não se pede no prompt.
Figura 3 – O que você pede para a IA e o que ninguém pediu
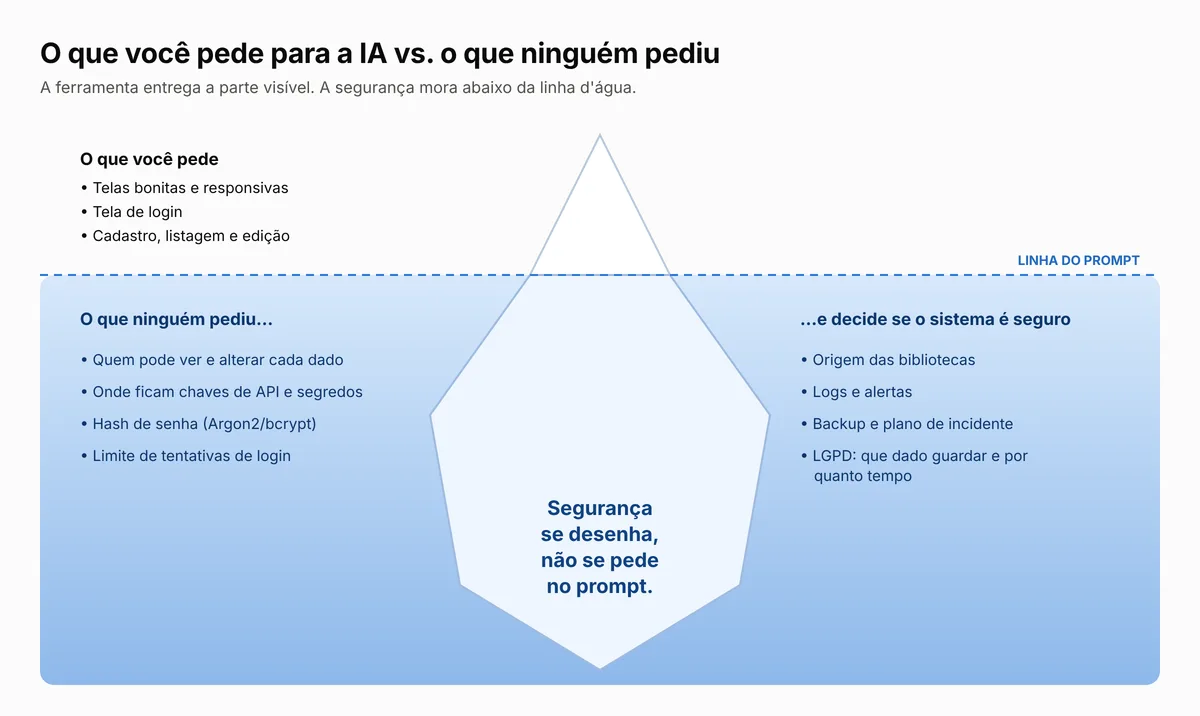
Fonte: elaborado pelo autor.
A falsa sensação de segurança de se cadastrar
Toda vez que criamos uma conta, entregamos e-mail, CPF, telefone, endereço e, às vezes, cartão. A empresa pode ser séria ou picareta. A questão é que as duas podem estar vulneráveis. A Binance tinha fundo de proteção de US$ 1 bilhão, equipe dedicada e anos de mercado, e mesmo assim o fundo cobria menos de um sexto da perda (Banerjee; Wee; Westbrook, 2026). Especialistas ouvidos pela Reuters (Hussain; Saini, 2026) disseram que nenhum seguro de cripto disponível cobriria um prejuízo desse tamanho, e muitas apólices excluem ataques patrocinados por Estados.
Não existe garantia, mas dá para reduzir o risco antes de confiar seus dados a alguém:
Pesquise o histórico: busque "nome da empresa + vazamento" e consulte a lista de vazamentos conhecidos do Have I Been Pwned.
Leia a política de privacidade: pela Lei Geral de Proteção de Dados Pessoais (Brasil, 2018), ela precisa dizer quais dados são coletados, para quê e quem é o encarregado (DPO). Se não tem contato do encarregado, já é um sinal.
Veja como a empresa reage a incidentes: desde 2024, a ANPD exige que incidentes relevantes sejam comunicados à autoridade e aos titulares em até três dias úteis (Brasil, 2024). Empresa que esconde vazamento costuma aparecer depois em reportagem, no Reclame Aqui ou em processo de fiscalização.
Observe o básico na tela de login: oferece autenticação em dois fatores ou passkey? Aceita senha "123456"? Avisa quando há login novo? Esses detalhes dizem muito sobre o resto.
Use seus direitos: a LGPD (Brasil, 2018) permite pedir à empresa quais dados ela tem sobre você e solicitar a exclusão quando você sai.
Figura 4 – Cinco verificações antes de entregar seus dados a uma empresa
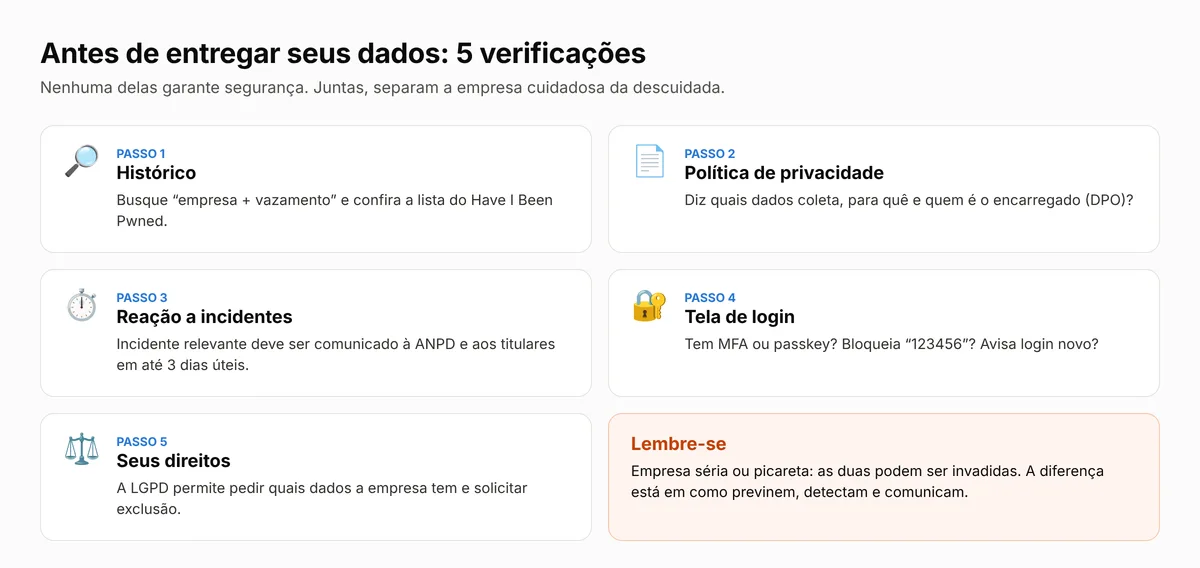
Fonte: elaborado pelo autor com base em Brasil (2018) e Brasil (2024).
Senhas: o elo mais previsível somos nós
Sejamos honestos: o usuário é o bicho mais previsível da cadeia. Repetimos senhas, escolhemos o que é fácil de lembrar e trocamos só um número no fim. E os atacantes contam com isso.
O relatório de violações de dados da Verizon (Verizon, 2025) mostra que o abuso de credenciais roubadas foi o vetor inicial em 22% das violações analisadas. Na pesquisa complementar sobre credential stuffing, em computadores infectados por ladrões de senha, só 49% das senhas de um usuário eram diferentes entre os serviços. Ou seja: metade se repetia. Um vazamento num fórum qualquer vira a chave do seu e-mail, do seu banco e do seu trabalho.
Figura 5 – O efeito dominó da senha repetida
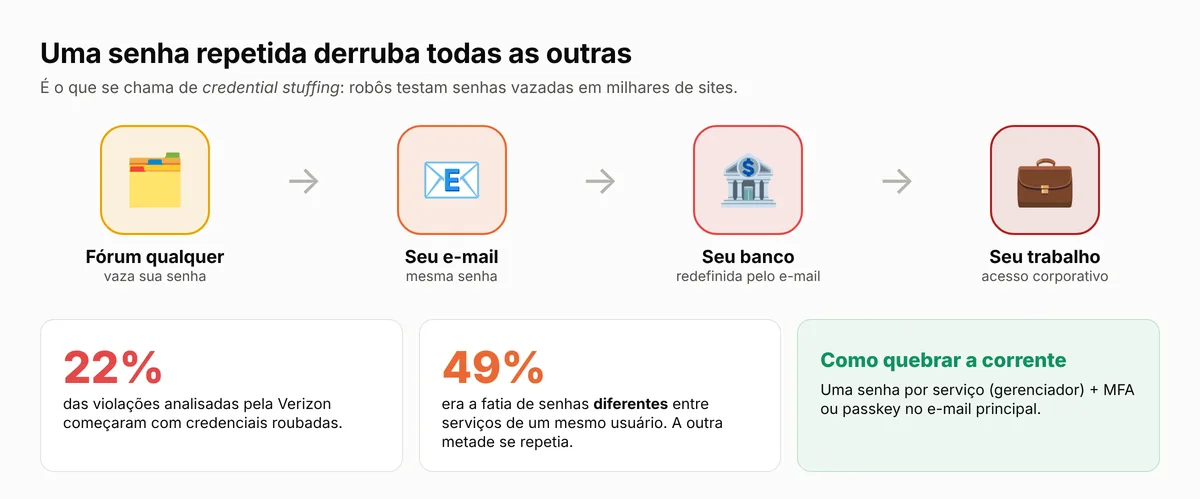
Fonte: elaborado pelo autor com dados de Verizon (2025).
Por isso o sistema não pode depender da boa vontade do usuário. Um sistema bem feito:
Exige comprimento, não "símbolos": a diretriz atual do NIST, publicação especial SP 800-63B-4 (National Institute of Standards and Technology, 2025), pede no mínimo 15 caracteres quando a senha é o único fator, e 8 quando há segundo fator. Também recomenda aceitar senhas longas (64 caracteres ou mais) e abandonar regras do tipo "uma maiúscula, um número e um símbolo", que só geram "Senha@2026".
Bloqueia senhas vazadas e óbvias: compara a senha com listas de senhas comprometidas, por exemplo a API Pwned Passwords, que funciona sem enviar a senha completa.
Não força troca periódica sem motivo: a troca deve acontecer quando há suspeita de comprometimento.
Oferece MFA e passkeys: com passkey, não há senha para vazar nem para digitar numa página falsa.
Limita tentativas: rate limit e bloqueio progressivo contra força bruta e credential stuffing.
Figura 6 – Regras de senha recomendadas e regras a evitar
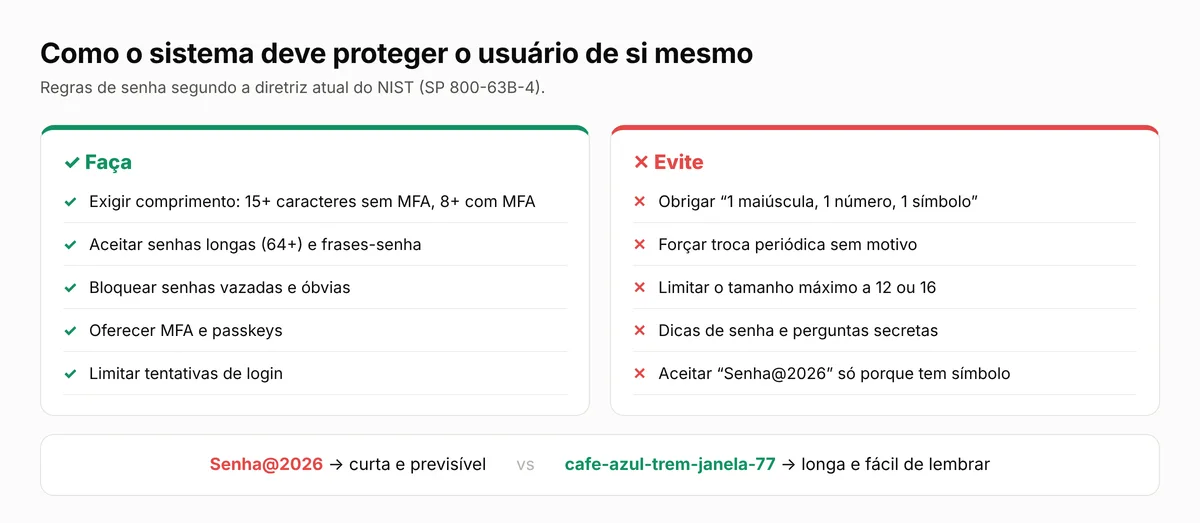
Fonte: elaborado pelo autor com base em National Institute of Standards and Technology (2025).
A ponta do iceberg
A Binance virou manchete porque o número é gigante. Mas vazamentos acontecem o tempo todo, e quase sempre ficamos sabendo tarde, filtrados pela bolha das redes sociais. Quando chega até nós, já está mais sério do que imaginamos.
Exemplo desta semana: em 7 de novembro, um grupo publicou num fórum clandestino que teria acesso administrativo a sistemas da Polícia Civil de São Paulo e anunciou cerca de 22 mil credenciais por US$ 40 mil. A Secretaria da Segurança Pública diz que não identificou acessos indevidos até o momento e abriu inquérito (Lupetti, 2026; Polícia..., 2026). Ou seja, é uma alegação ainda não confirmada. Mas mostra o padrão: o que vemos é a ponta, e a mídia costuma explorar só ela.
Figura 7 – A cobertura de vazamentos é a ponta do iceberg
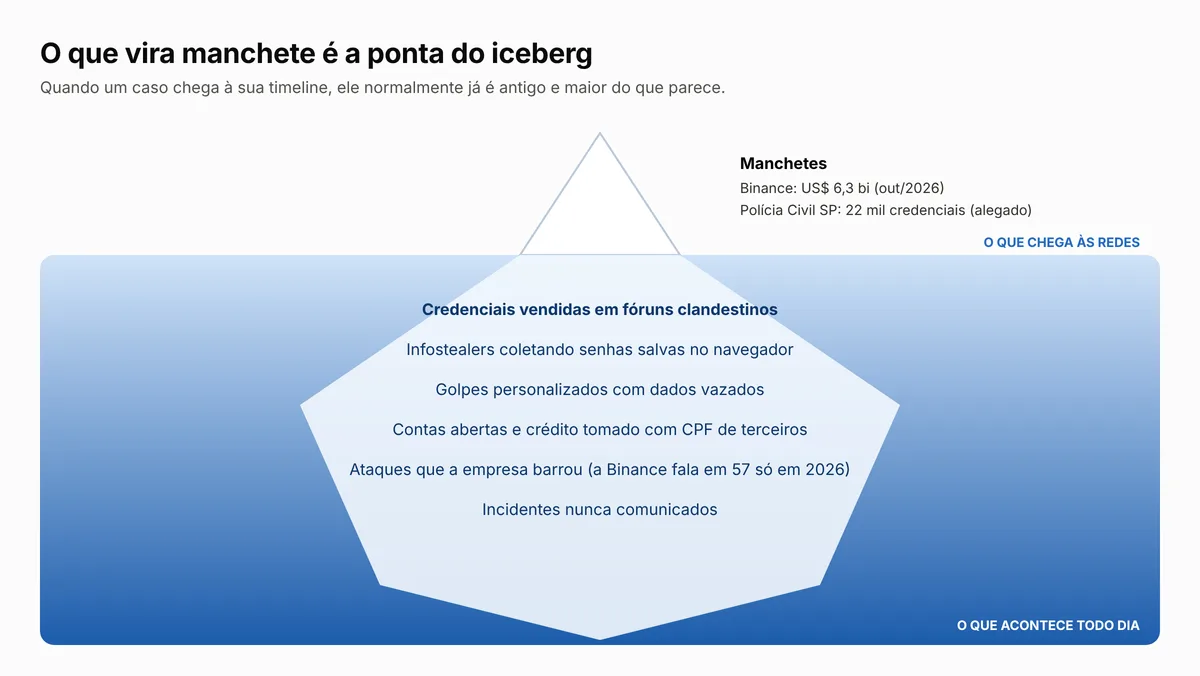
Fonte: elaborado pelo autor com base em Banerjee, Wee e Westbrook (2026), North... (2026) e Lupetti (2026).
Como descobrir se seu e-mail está em algum vazamento
Esta é a parte prática. Reserve 30 minutos e faça isso hoje.
Figura 8 – Roteiro de 30 minutos para rastrear seus dados
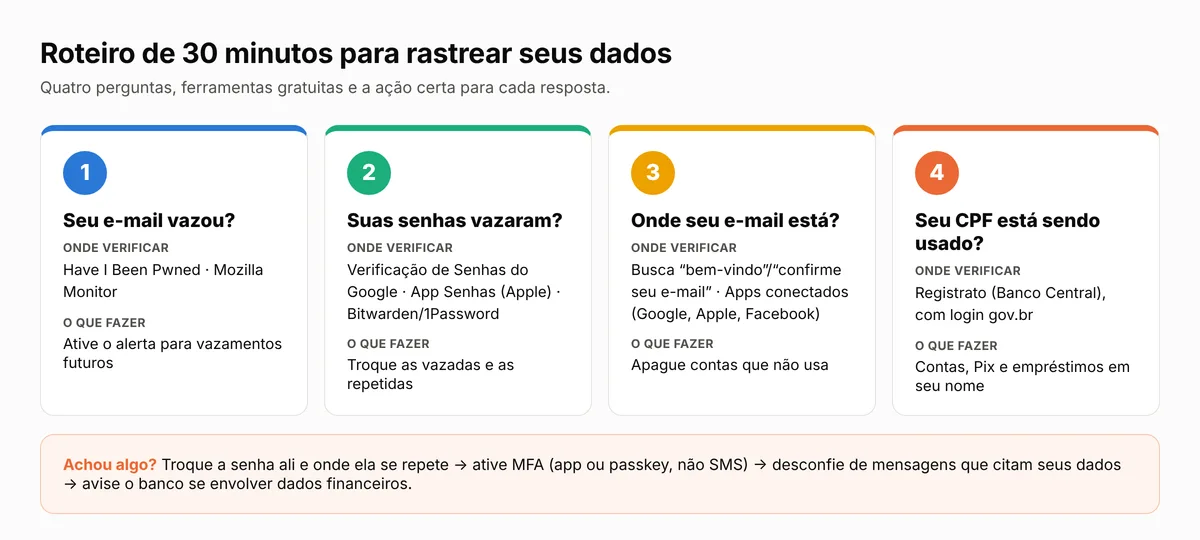
Fonte: elaborado pelo autor.
1. Verifique se seu e-mail apareceu em vazamentos
Have I Been Pwned: o serviço de referência, mantido pelo pesquisador Troy Hunt. Digite seu e-mail e veja em quais vazamentos conhecidos ele aparece e quais dados vazaram (senha, telefone, endereço). Ative o "Notify me" para receber alerta de vazamentos futuros.
Mozilla Monitor: gratuito, usa a base do Have I Been Pwned e monitora mais de um e-mail.
Atenção: o "Relatório da dark web" do Google foi descontinuado no início de 2026 (The Google..., 2025). Hoje o Google direciona para a Verificação de Segurança e a Verificação de Senhas.
2. Verifique suas senhas
Verificação de Senhas do Google: mostra senhas salvas que vazaram, se repetem ou são fracas.
App Senhas (iPhone e Mac): a seção de recomendações de segurança aponta senhas vazadas e reutilizadas.
Gerenciadores como Bitwarden e 1Password: têm relatórios de senhas expostas e reutilizadas.
3. Descubra onde seu e-mail está cadastrado
Busque na sua caixa de entrada por "bem-vindo", "confirme seu e-mail", "verify your email" e "sua conta foi criada". É o inventário mais completo que existe.
Revise os apps conectados à sua conta Google (myaccount.google.com/connections), ao "Iniciar sessão com a Apple" e aos logins via Facebook. Remova o que você não usa.
Se você usa gerenciador de senhas, a lista de itens salvos já é seu mapa de contas.
4. Verifique seu CPF no sistema financeiro
Registrato, do Banco Central: gratuito, com login gov.br. Mostra contas, chaves Pix e empréstimos em seu nome. É a forma mais direta de descobrir se alguém abriu conta ou pegou crédito com seus dados.
Achei meu e-mail num vazamento. E agora?
Troque a senha do serviço vazado e de todos os outros onde usou a mesma senha.
Ative autenticação em dois fatores, de preferência por app ou passkey, não por SMS.
Fique atento a e-mails e mensagens que citam dados seus: vazamentos alimentam golpes personalizados.
Se vazaram dados financeiros ou documentos, acompanhe o Registrato e avise seu banco.
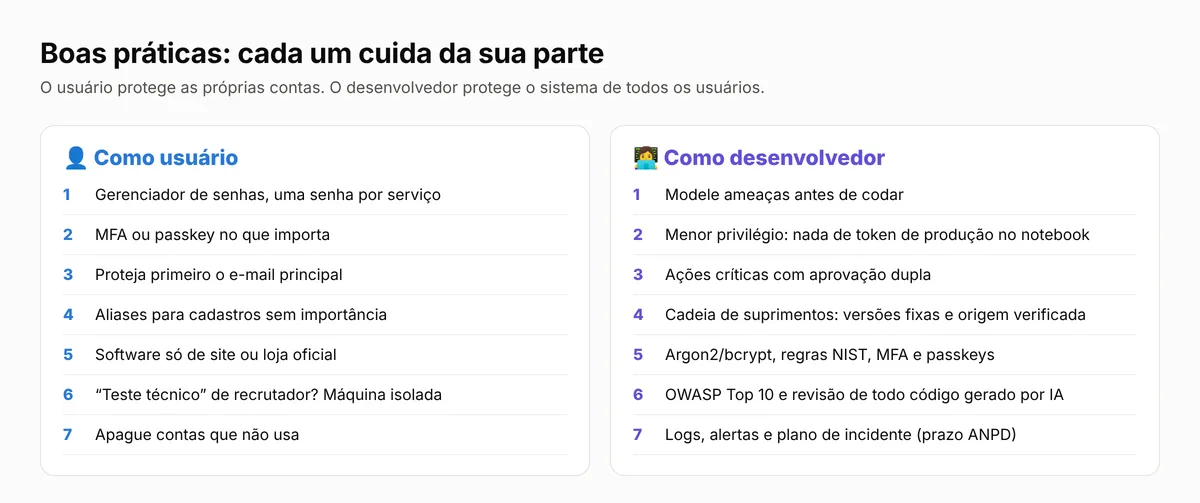
Boas práticas como usuário
Use um gerenciador de senhas e uma senha diferente para cada serviço.
Ative MFA ou passkey em tudo que importa: e-mail, banco, redes sociais, trabalho.
Proteja primeiro o seu e-mail principal: quem controla o e-mail redefine todas as outras senhas.
Use aliases para cadastros pouco importantes (Ocultar Meu E-mail da Apple, Firefox Relay ou SimpleLogin).
Baixe software só do site oficial ou da loja oficial, nunca por anúncio patrocinado. Foi assim que a Binance começou a cair.
Desconfie de "testes técnicos" e arquivos de recrutadores que você não conhece. Rode em máquina isolada, nunca no computador do trabalho.
Apague contas que você não usa mais. Dado que não existe não vaza.
Boas práticas como desenvolvedor
Modele as ameaças antes de codar: o que tem valor no sistema, quem pode querer, por onde entraria.
Menor privilégio de verdade: nenhum token de deploy ou de produção deveria morar no notebook de alguém. Use credenciais de curta duração e cofre de segredos.
Ações críticas exigem mais de uma pessoa: transferências, deploys em produção e mudanças de permissão precisam de aprovação dupla e alerta.
Cuide da cadeia de suprimentos: fixe versões, verifique a origem de pacotes e ferramentas, revise dependências.
Senhas com hash forte (Argon2 ou bcrypt), regras do NIST, bloqueio de senhas vazadas, MFA e passkeys.
Siga o OWASP Top 10 como checklist mínimo e trate código gerado por IA como código de estagiário talentoso: revise tudo.
Logs e alertas: você precisa saber em minutos, não em dias, que algo estranho está acontecendo.
Tenha plano de incidente: quem decide, quem comunica e como avisar a ANPD e os titulares no prazo.
Figura 9 – Boas práticas para usuários e desenvolvedores
Fonte: elaborado pelo autor.
Conclusão
A IA está deixando todo mundo mais produtivo, inclusive quem ataca. O caso Binance mostra que o elo fraco raramente é a criptografia: são pessoas, permissões e a confiança de que "uma empresa desse tamanho deve estar protegida".
Você não controla a segurança das empresas onde se cadastra. Mas controla suas senhas, seu segundo fator, onde seu e-mail está e o que você baixa. E, se você desenvolve, controla as decisões que nenhum prompt toma por você.
Referências
BANERJEE, Ankur; WEE, Rae; WESTBROOK, Tom. Caso Binance: como ocorreu o maior roubo da história das criptomoedas. CNN Brasil, São Paulo, 30 out. 2026. Disponível em: https://www.cnnbrasil.com.br/economia/money/negocios/caso-binance-como-ocorreu-o-maior-roubo-da-historia-das-criptomoedas/. Acesso em: 12 nov. 2026.
BRASIL. Autoridade Nacional de Proteção de Dados. Resolução CD/ANPD nº 15, de 24 de abril de 2024. Aprova o Regulamento de Comunicação de Incidente de Segurança. Diário Oficial da União: seção 1, Brasília, DF, 26 abr. 2024.
BRASIL. Lei nº 13.709, de 14 de agosto de 2018. Lei Geral de Proteção de Dados Pessoais (LGPD). Brasília, DF: Presidência da República, 2018. Disponível em: https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm. Acesso em: 12 nov. 2026.
CRYPTO hacks hit $3.4 billion in 2025, attacks on individual wallets rise: Chainalysis. The Block, [s. l.], 18 dez. 2025. Disponível em: https://www.theblock.co/post/382477/crypto-hack-2025-chainalysis. Acesso em: 12 nov. 2026.
FAKE job interview opened the door to $6.34 billion Binance heist. Help Net Security, [s. l.], 4 nov. 2026. Disponível em: https://www.helpnetsecurity.com/2026/11/04/binance-hack-north-korea-fake-job-interview/. Acesso em: 12 nov. 2026.
FBI atribui à Coreia do Norte roubo de US$ 6,3 bi em cripto da Binance. CNN Brasil, São Paulo, 1 nov. 2026. Disponível em: https://www.cnnbrasil.com.br/economia/money/macroeconomia/fbi-atribui-a-coreia-do-norte-roubo-de-us-63-bi-em-cripto-da-binance/. Acesso em: 12 nov. 2026.
HUSSAIN, Noor Zainab; SAINI, Manya. Roubo de US$ 6,3 bi da Binance coloca seguros em alerta. CNN Brasil, São Paulo, 6 nov. 2026. Disponível em: https://www.cnnbrasil.com.br/economia/money/tecnologia/roubo-de-us-63-bi-da-binance-coloca-seguros-em-alerta/. Acesso em: 12 nov. 2026.
LUPETTI, Felipe. Polícia Civil de São Paulo sofre suposto ataque hacker que vazou 22 mil credenciais. Oficina da Net, [s. l.], 10 nov. 2026. Disponível em: https://www.oficinadanet.com.br/seguranca/74032-policia-civil-de-sao-paulo-investiga-ataque-hacker. Acesso em: 12 nov. 2026.
METR. Time horizon 1.1. Berkeley: METR, 29 jan. 2026. Disponível em: https://metr.org/blog/2026-01-29-time-horizon-1-1/. Acesso em: 12 nov. 2026.
NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY (Estados Unidos). Digital identity guidelines: authentication and authenticator management. Gaithersburg: NIST, 2025. (NIST Special Publication 800-63B-4). Disponível em: https://pages.nist.gov/800-63-4/sp800-63b.html. Acesso em: 12 nov. 2026.
NORTH Korea used LinkedIn, fake job interviews to trick Binance engineer in $6.3 billion hack. Fortune, New York, 3 nov. 2026. Disponível em: https://fortune.com/2026/11/03/binance-hack-details-linkedin/. Acesso em: 12 nov. 2026.
POLÍCIA Civil investiga denúncia de vazamento de credenciais em sistemas internos. SINDPD, São Paulo, 11 nov. 2026. Disponível em: https://sindpd.org.br/2026/11/11/policia-civil-vazamento-de-credenciais/. Acesso em: 12 nov. 2026.
STACK OVERFLOW. 2025 Developer Survey: AI. [S. l.]: Stack Overflow, 2025. Disponível em: https://survey.stackoverflow.co/2025/ai. Acesso em: 12 nov. 2026.
THE GOOGLE tool that checked for your leaked data on the dark web is going away. Android Central, [s. l.], 15 dez. 2025. Disponível em: https://www.androidcentral.com/apps-software/google-dark-web-reports-discontinued. Acesso em: 12 nov. 2026.
VERIZON. Additional 2025 DBIR research on credential stuffing. [S. l.]: Verizon Business, 2025. Disponível em: https://www.verizon.com/business/resources/articles/credential-stuffing-attacks-2025-dbir-research/. Acesso em: 12 nov. 2026.