Resumo: Em 27 de outubro de 2026, o PageSpeed Insights deu nota 53 ao blog marck0101 no celular, e o maior conteúdo da página levava 7,6 segundos para aparecer. Este artigo documenta o que foi feito a partir desse diagnóstico, quais hipóteses se confirmaram e o que não foi possível resolver. No relatório de 9 de novembro, a nota no celular chegou a 94, o LCP (o tempo até o maior conteúdo aparecer) a 2,4 segundos e o deslocamento de layout a zero; no computador, a nota chegou a 99. O mesmo relatório mostra o que não mudou: o JavaScript não usado e as solicitações que bloqueiam a renderização continuam praticamente iguais, e ainda não há dados de campo. O artigo relata também a auditoria de segurança, que encontrou 23 vulnerabilidades em dependências que nenhuma nota apontava, e termina com um roteiro de monitoramento contínuo.
Palavras-chave: desempenho web; Core Web Vitals; PageSpeed Insights; segurança web; SEO técnico; monitoramento.
1 INTRODUÇÃO
Quase todo mundo já ficou olhando uma tela branca no celular, sem saber se o site travou ou se ainda vai abrir. Em 27 de outubro de 2026, era isso que o blog marck0101 oferecia em um celular emulado com 4G lento: nota 53 de desempenho e 7,6 segundos até o maior conteúdo aparecer. Para completar, a página mudava de lugar enquanto carregava, como o botão que foge na hora em que se vai clicar.
O artigo PageSpeed e Clarity: como decido o que otimizar primeiro registrou esse diagnóstico e o transformou em hipóteses. Este documenta o que veio depois: o que foi feito, por que nessa ordem, o que se confirmou, o que não se confirmou e o que o relatório mais recente ainda aponta.
O texto tem três partes. A primeira é o trabalho de desempenho, do diagnóstico ao relatório de 9 de novembro. A segunda parte de uma constatação que veio depois: uma página rápida e bem avaliada pode estar rodando sobre bibliotecas com falhas conhecidas, e nenhuma nota verde avisa isso. A terceira é o roteiro de monitoramento que passa a valer daqui para frente, porque velocidade, segurança e SEO dependem do mesmo hábito: medir de novo, de forma regular, em vez de confiar na última medição.
2 JUSTIFICATIVA
O blog guarda dois tipos de dado que não podem vazar: os e-mails de quem assina a newsletter e o acesso ao painel de publicação. A Lei Geral de Proteção de Dados trata o e-mail como dado pessoal e exige medidas de segurança adequadas para protegê-lo (Brasil, 2018). Além da obrigação legal, há o risco prático: um formulário de inscrição sem proteção pode ser usado para cadastrar e-mails de terceiros em massa, e os envios seguintes passam a ser marcados como spam, o que prejudica a entrega para todos os assinantes reais.
Do lado do desempenho e do SEO, a justificativa é a mesma do artigo de diagnóstico, com um acréscimo: melhorias técnicas regridem em silêncio. Uma dependência atualizada, um script novo ou um ajuste de layout podem desfazer em um dia o que levou semanas. Sem monitoramento, a regressão só aparece quando o tráfego já caiu.
3 PÚBLICO-ALVO E ESCOPO
3.1 Para quem
Para quem lê o blog e para quem assina a newsletter, que precisam confiar que seus dados estão protegidos. Para desenvolvedores e profissionais de marketing que mantêm um site próprio e querem um roteiro prático, sem ferramentas pagas, para não deixar desempenho, segurança e SEO se degradarem.
3.2 Onde
O escopo cobre o site público (listagem, posts e seasons), a API que entrega o conteúdo, o formulário de inscrição na newsletter e o painel administrativo. A hospedagem é feita na Vercel, as imagens no Google Cloud Storage e os dados em um banco MongoDB.
3.3 Quando
O diagnóstico inicial é de 27 de outubro de 2026. As correções de desempenho e a auditoria foram feitas em 27 e 28 de outubro, e o relatório que fecha a parte de desempenho é de 9 de novembro. O roteiro de monitoramento começa a valer a partir da publicação deste artigo.
4 HIPÓTESES
4.1 Desempenho
H1 e H2 foram formuladas no artigo de diagnóstico; as demais surgiram ao abrir o código. A numeração segue o registro do projeto: H3, H4 e H8 não tratam de desempenho e ficaram de fora deste texto. H1 e H2 também previam efeitos no comportamento dos leitores, que não são avaliados aqui; a situação abaixo se refere à meta técnica.
H1: é possível levar o LCP para menos de 2,5 segundos. Situação: confirmada em laboratório. O relatório de 9 nov. marcou 2,4 s no celular e 0,6 s no computador. A margem no celular é de só 0,1 s.
H2: é possível levar o deslocamento de layout (CLS) para menos de 0,1. Situação: confirmada em laboratório. CLS 0 no celular e no computador.
H5: o LCP alto no celular vinha da fila de requisições (HTML, depois JavaScript, depois cinco chamadas à API, só então a imagem), e não do peso da imagem. Situação: confirmada. Ver seção 6.1.
H6: o CLS da listagem vinha de seções inteiras inseridas depois da primeira exibição, e não de imagens sem dimensão. Situação: confirmada. Entregar essas seções prontas no HTML zerou o CLS.
H7: os 216 KiB de JavaScript não usado podiam ser reduzidos sem mudar a arquitetura. Situação: refutada. O relatório de 9 nov. aponta 224 KiB. Ver seção 8.4.
H9: o LCP restante no celular vinha das ferramentas de análise, e adiá-las o levaria para dentro da meta. Situação: confirmada. Ver seção 6.7.
H10: o ganho medido localmente com esse adiamento apareceria também no PageSpeed oficial. Situação: confirmada. O LCP oficial foi de 7,1 s para 2,5 s em 28 out. e estava em 2,4 s em 9 nov.
4.2 Segurança e monitoramento
H11: as notas do PageSpeed não dizem nada sobre segurança de verdade. Situação: confirmada. O blog tinha nota 100 em “práticas recomendadas” enquanto usava duas bibliotecas com vulnerabilidade crítica conhecida.
H12: uma sondagem feita de fora, como um atacante faria, encontraria menos problemas do que a leitura do código e das dependências. Situação: confirmada. Todas as sondagens externas foram barradas; os achados vieram do código, das dependências e de um teste em condição diferente da padrão.
H13: monitorar com cadência fixa e limiares definidos evita decisões tomadas a partir de uma medição isolada. Situação: em aberto. O roteiro começa a valer com a publicação deste artigo.
5 METODOLOGIA
5.1 Desempenho
Duas medições responderam a duas perguntas diferentes. O Lighthouse 13 local, com o build de produção e a API real, comparava versões antes de publicar. O PageSpeed Insights oficial, que usa o Lighthouse 13 em celular emulado com 4G lento, confirmava o resultado no ar.
O relatório diz o que está ruim, mas não onde no código. Por isso, cada item foi cruzado com uma verificação direta: os cabeçalhos HTTP que o servidor devolve, o tamanho de cada resposta da API, a composição do pacote de JavaScript e a ordem em que cada componente busca seus dados. A prioridade foi a mesma do artigo de diagnóstico: primeiro o que afeta todas as páginas e todos os leitores, depois o que é pontual (Goward, 2013).
Os números de 9 de novembro vêm de uma execução no celular e uma no computador. Para descobrir quais arquivos estão por trás dos itens que restam no relatório, foi feita mais uma execução local, usada só para identificar os arquivos.
5.2 Segurança
A auditoria seguiu duas frentes, tendo como referência as categorias do OWASP Top 10 (OWASP Foundation, 2021). De fora: requisições à API vindas de um site desconhecido, acesso às rotas do painel sem login, tentativas de injeção de operadores do banco de dados pelos parâmetros da URL, busca por chaves e mapas de código-fonte no JavaScript público e leitura dos cabeçalhos HTTP de segurança. Todas as sondagens foram feitas sem alterar nenhum dado de produção. De dentro: leitura de cada rota pública da API, com atenção especial ao formulário da newsletter, e verificação das dependências com o npm audit (npm, 2024).
5.3 SEO
Foram conferidos o robots.txt, o sitemap, as URLs canônicas, a diretiva de indexação de cada tipo de página, os dados estruturados (BlogPosting, FAQPage e BreadcrumbList), o arquivo /llms.txt e a resposta 404 para endereços inexistentes (Google, 2024a; Google, 2024b).
6 INTERVENÇÕES DE DESEMPENHO
O ponto de partida era contraditório: acessibilidade, práticas recomendadas e SEO com nota máxima, e desempenho em 53 no celular. A base estava correta; a experiência de quem abria a página, não.
Figura 1 – Diagnóstico inicial do PageSpeed Insights da página /blog (celular)
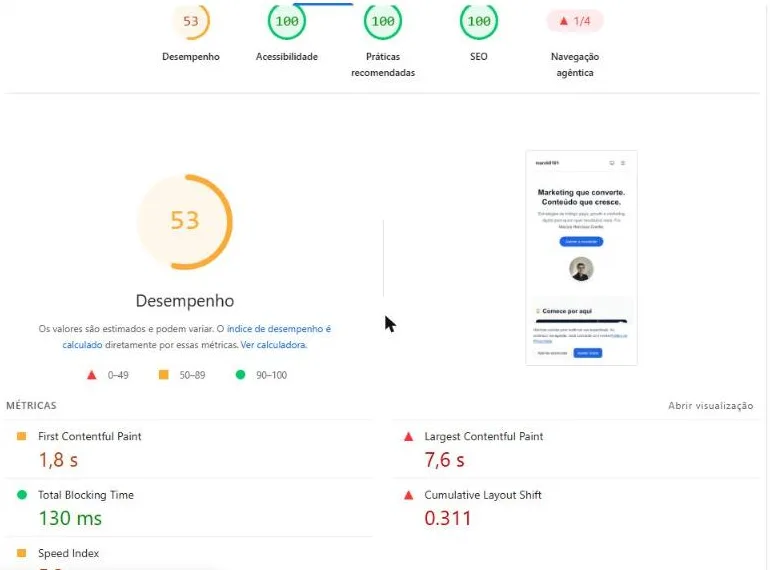
Fonte: PageSpeed Insights, relatório gerado em 27 out. 2026.
6.1 A página passou a chegar pronta, sem esperar a API
Problema: a listagem só sabia o que exibir depois que o JavaScript carregava e fazia cinco chamadas à API. Cada seção aparecia quando sua resposta chegava e empurrava o resto da página para baixo.
Como: a função do servidor que já montava as metatags de SEO passou a buscar esses dados em paralelo e a entregá-los dentro do próprio HTML. Os componentes usam esses dados na primeira exibição.
Por que primeiro: era a causa comum do LCP alto e do CLS alto ao mesmo tempo (H5 e H6).
Para quem: todo leitor que abre o blog, principalmente no celular.
A comparação simples: antes, o garçom levava à mesa um prato vazio e voltava à cozinha cinco vezes. Agora, o prato já sai montado.
Figura 2 – A fila de carregamento antes e depois
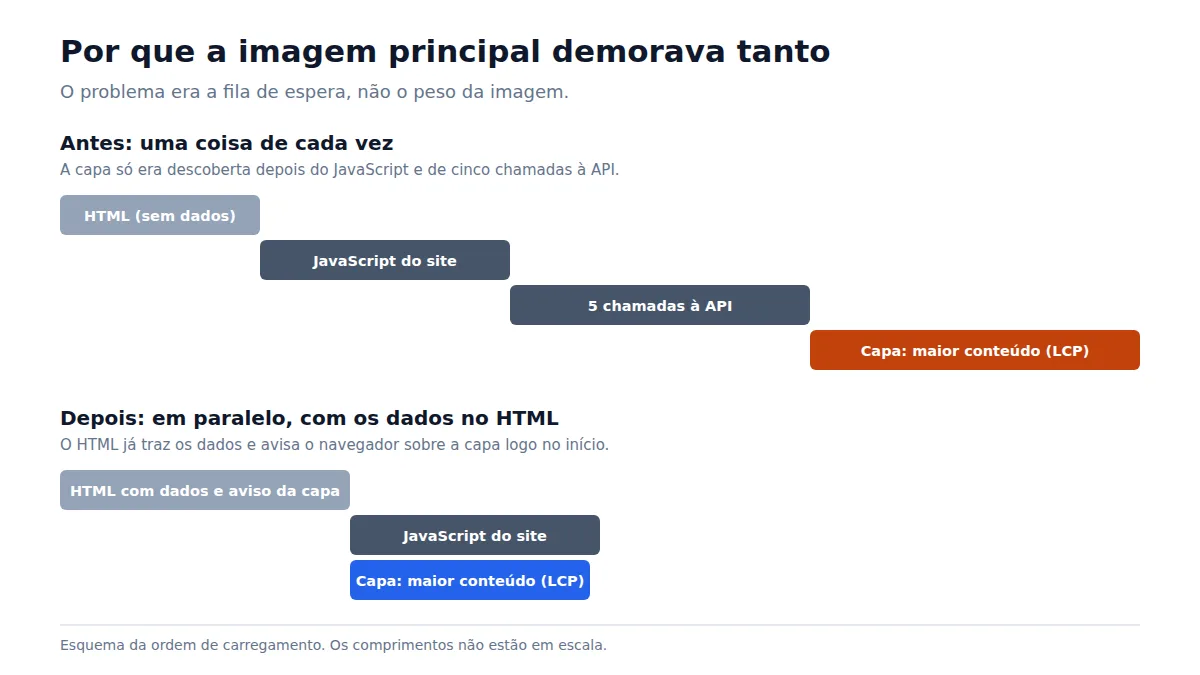
Fonte: elaborado pelo autor. Esquema sem escala de tempo.
6.2 A imagem principal passou a ser descoberta logo no início
Problema: a capa do primeiro post fixado, o maior elemento visível no celular, estava marcada para carregamento tardio e só era descoberta depois da API.
Como: o HTML passou a avisar o navegador logo no início (preload com prioridade alta), e essa imagem deixou de ser tardia. As demais continuam assim (Google, 2020a; Google, 2022).
Resultado observado: a capa passou a baixar em paralelo com o JavaScript.
6.3 Imagens no tamanho em que são exibidas
Problema: toda capa era servida com 1200 px de largura, mesmo em um card de cerca de 400 px.
Como: o envio de imagens passou a gerar versões de 480 e 800 px, e as páginas indicam ao navegador qual usar em cada tela (Mozilla, 2024b). As 115 capas existentes receberam as versões menores por um script.
Resultado: a mesma capa caiu de 38,5 KB para 20,9 KB (800 px) ou 10,9 KB (480 px).
6.4 Arquivos guardados pelo navegador
Problema: o navegador precisava revalidar JavaScript e CSS a cada visita, e as imagens valiam por apenas uma hora.
Como: como esses arquivos têm nome único a cada versão, passaram a ser guardados por um ano (Google, 2018). É como deixar o café passado na garrafa térmica: quem volta não espera passar de novo.
Para quem: o leitor que retorna ao blog.
6.5 A listagem deixou de trazer o texto inteiro dos posts
Problema: para exibir um card (título, resumo e capa), a API devolvia o conteúdo completo de cada post.
Como: a listagem passou a devolver só os campos do card.
Resultado: a resposta para 12 posts caiu de 131,6 KB para 4,3 KB.
6.6 Imagens dentro dos posts com espaço reservado
Problema: as imagens no corpo dos artigos não informavam altura e largura, e o texto abaixo se deslocava quando elas carregavam (Google, 2020b).
Como: o editor passou a gravar as dimensões reais de cada imagem, e um script corrigiu os posts antigos: 43 imagens em 16 posts.
6.7 Ferramentas de análise depois da página
Problema: depois das mudanças anteriores, o maior peso na abertura no celular eram as próprias ferramentas de medição. GA4, Meta Pixel e Clarity somavam cerca de 400 KB e começavam a baixar junto com a capa principal.
Como: as três passaram a carregar só na primeira interação do visitante (toque, tecla ou rolagem) ou 3 segundos depois do fim do carregamento, o que vier primeiro (Google, 2019). A primeira tentativa, carregar logo após o fim do carregamento, não funcionou: em rede rápida esse momento chega antes do próprio LCP.
Resultado (teste local, 28 out. 2026): nota de 83–88 para 98; LCP de 3,8–4,6 s para 2,4 s; tempo de bloqueio de 130 ms para 20 ms.
Custo: visitas de menos de cerca de 3 segundos, sem nenhuma interação, deixam de ser registradas. Foi uma troca consciente: medir um pouco menos para entregar mais rápido.
Figura 3 – As ferramentas de análise saíram da disputa pela rede
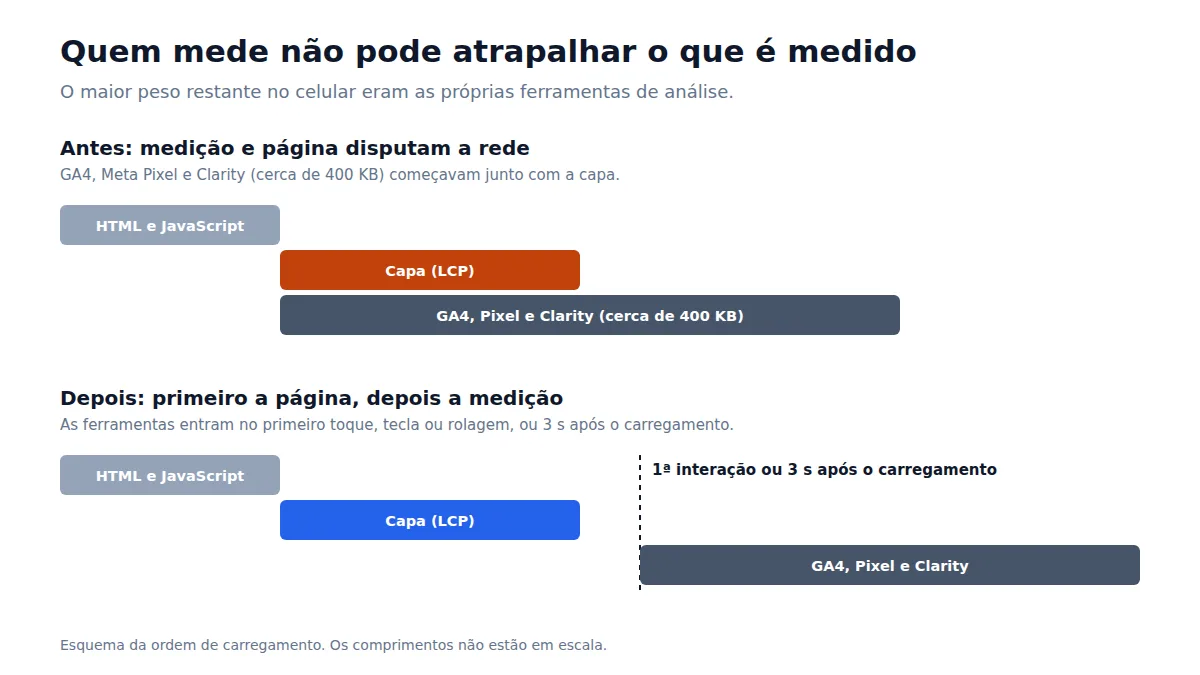
Fonte: elaborado pelo autor. Esquema sem escala de tempo.
7 SEGURANÇA, SEO E ACESSIBILIDADE
7.1 Segurança: o que já estava protegido
Boa parte da auditoria confirmou proteções que já existiam. As rotas do painel (assinantes, exportação, campanhas e métricas) respondem “não autorizado” sem login. A API recusa requisições vindas de sites desconhecidos e exige que ações que alteram dados venham do próprio blog. Os parâmetros da URL são tratados como texto, então tentativas de injetar operadores do banco de dados não têm efeito. O JavaScript público não contém chaves nem mapas de código-fonte. Na newsletter, a resposta é a mesma para um e-mail novo e para um já inscrito, de modo que ninguém consegue descobrir quem assina testando endereços; e o link de cancelamento usa um código aleatório que não pode ser adivinhado.
7.2 Inscrição na newsletter com limite de tentativas
Problema: o formulário de inscrição não limitava quantas inscrições um mesmo endereço de rede podia fazer. Um script poderia cadastrar milhares de e-mails de terceiros, que passariam a receber os envios do blog.
Como: a rota passou a ter um limite de tentativas por endereço de rede em uma janela de tempo, o mesmo mecanismo que já protegia o login e a recuperação de senha. Quem passa do limite recebe uma mensagem para tentar mais tarde.
Para quem: para os assinantes, cuja entrega de e-mails depende da reputação do domínio, e para pessoas que nunca pediram para receber a newsletter.
7.3 Dependências: de 23 vulnerabilidades para 7 moderadas
Problema: o npm audit encontrou 23 vulnerabilidades conhecidas nas bibliotecas do servidor: 2 críticas, 10 altas e 11 moderadas. Quase todas estavam em dependências indiretas, que o projeto não instala de propósito, mas que vêm junto com as que instala.
Como: primeiro foram aplicadas as atualizações compatíveis; depois, duas atualizações de versão maior (a biblioteca de envio de e-mail e a de processamento de imagens), cada uma testada no uso real do blog antes da publicação.
Resultado: nenhuma vulnerabilidade crítica ou alta; restaram 7 moderadas em uma única cadeia de dependências, cuja atualização exige um teste dedicado e ficou registrada como próximo passo.
7.4 Cabeçalhos de segurança no site
Problema: a API já enviava os cabeçalhos de segurança recomendados, mas o site enviava só um (HSTS).
Como: o site passou a enviar cabeçalhos que impedem que ele seja exibido dentro de outro site, o que evita ataques de clique disfarçado (clickjacking), além de restringir permissões do navegador e a forma como arquivos são interpretados (OWASP Foundation, 2024; Mozilla, 2024a). A política de conteúdo (CSP) foi aplicada de forma mínima, de propósito, para não bloquear as ferramentas de análise.
7.5 SEO: o painel fora do índice
Problema: o robots.txt pedia para os buscadores não rastrearem o painel, mas isso não impede que o endereço apareça nos resultados se alguém o citar em outro site.
Como: as páginas do painel passaram a enviar a diretiva “noindex” (Google, 2024a). O restante do SEO técnico estava em dia: sitemap com todos os posts publicados, URLs canônicas, dados estruturados de post, FAQ e navegação, /llms.txt e resposta 404 correta.
7.6 Acessibilidade: um defeito que só aparecia no modo escuro
Problema: o PageSpeed dava nota 100 em acessibilidade, mas uma execução local do Lighthouse deu 97. A diferença estava no tema: o computador do teste estava em modo escuro, e o PageSpeed testa só o claro. No modo escuro, uma regra de estilo antiga pintava de cinza o texto branco das categorias selecionadas no formulário da newsletter, com contraste de 3,5:1, abaixo do mínimo de 4,5:1 (W3C, 2023).
Como: a regra passou a ignorar os elementos que já definem texto branco.
Para quem: leitores com baixa visão e qualquer pessoa que use o celular no modo escuro.
8 RESULTADOS E DISCUSSÃO
8.1 O que o relatório de 9 de novembro mostra
O relatório oficial foi gerado em 9 de novembro de 2026, às 15h44, para a página /blog.
Figura 4 – Relatório do PageSpeed Insights no celular
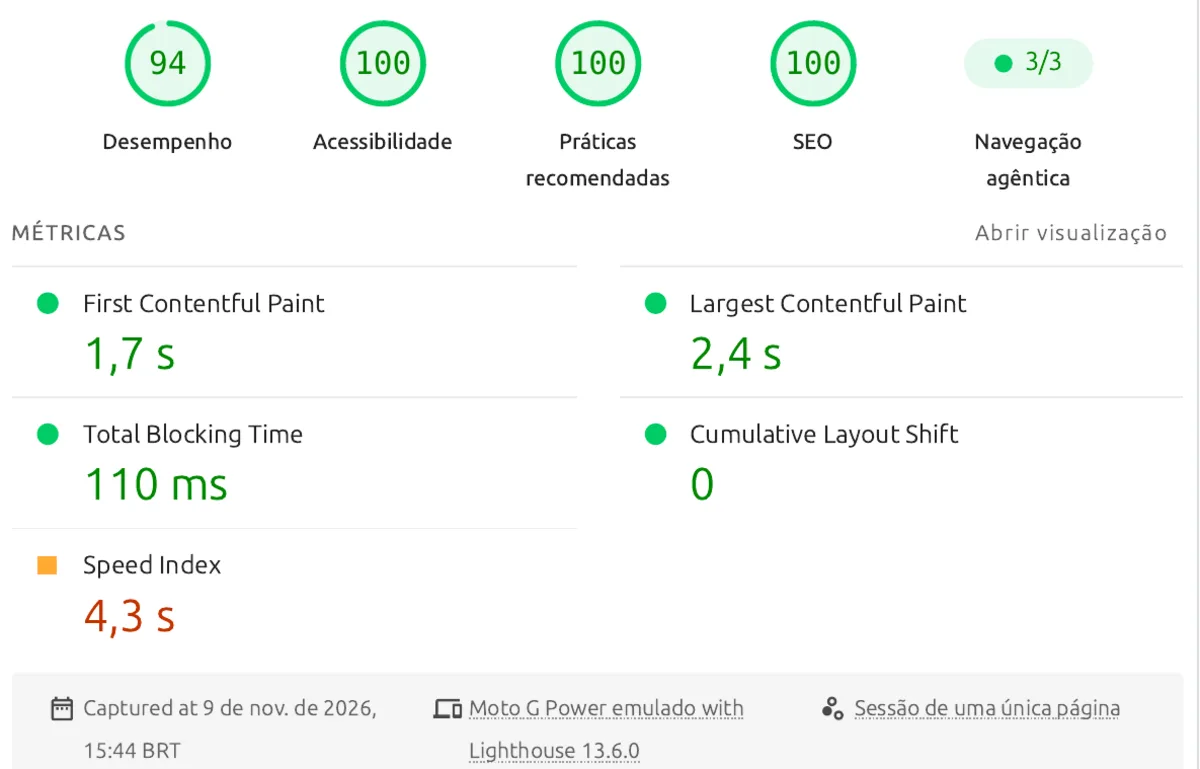
Fonte: PageSpeed Insights, relatório gerado em 9 nov. 2026.
Figura 5 – Relatório do PageSpeed Insights no computador
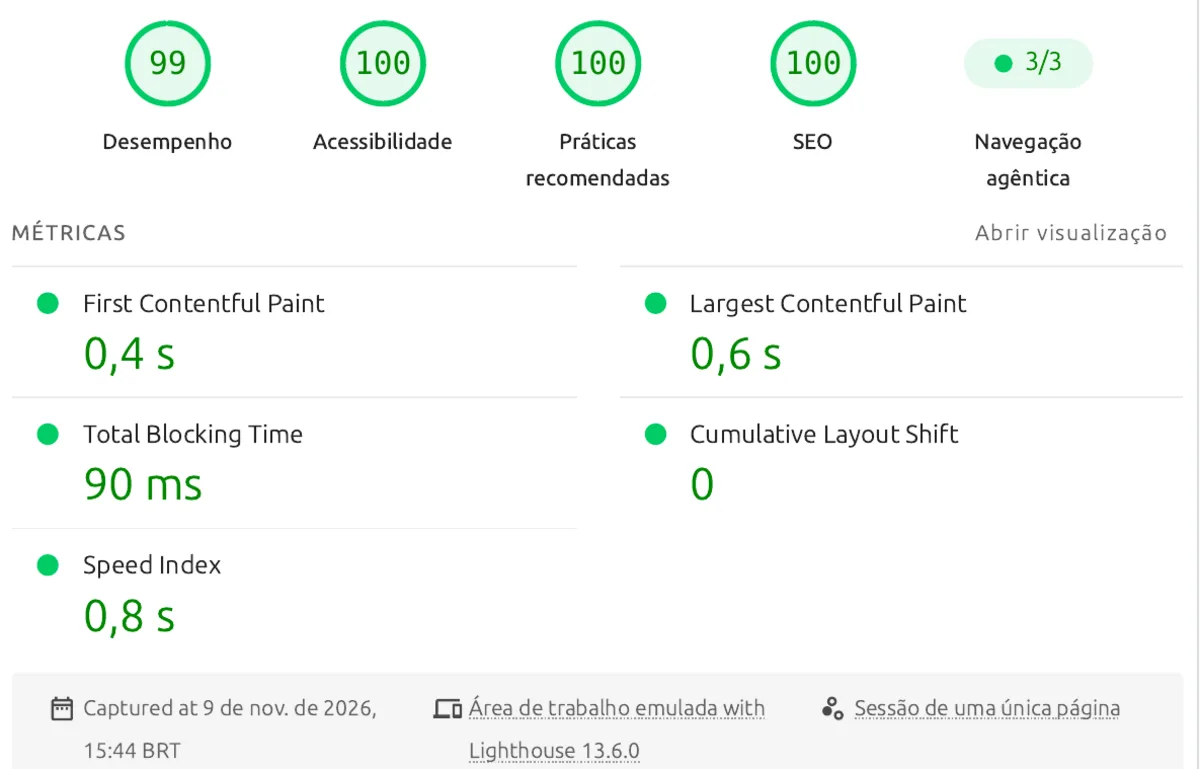
Fonte: PageSpeed Insights, relatório gerado em 9 nov. 2026.
Celular: nota de 53 para 94; LCP de 7,6 s para 2,4 s; CLS de 0,311 para 0; tempo de bloqueio (TBT) de 130 ms para 110 ms.
Computador: nota de 80 para 99; LCP de 1,8 s para 0,6 s; CLS de 0,235 para 0; TBT de 90 ms.
Métricas em atenção: o Speed Index no celular ficou em 4,3 s, a única métrica fora da faixa verde. Ele mede o tempo até a tela parecer preenchida.
A evolução mostra onde o ganho aconteceu. A primeira leva de correções zerou o CLS, mas o LCP oficial no celular ainda marcou 7,1 s. O salto veio com o adiamento das ferramentas de análise.
Figura 6 – Evolução da nota e do LCP no PageSpeed Insights
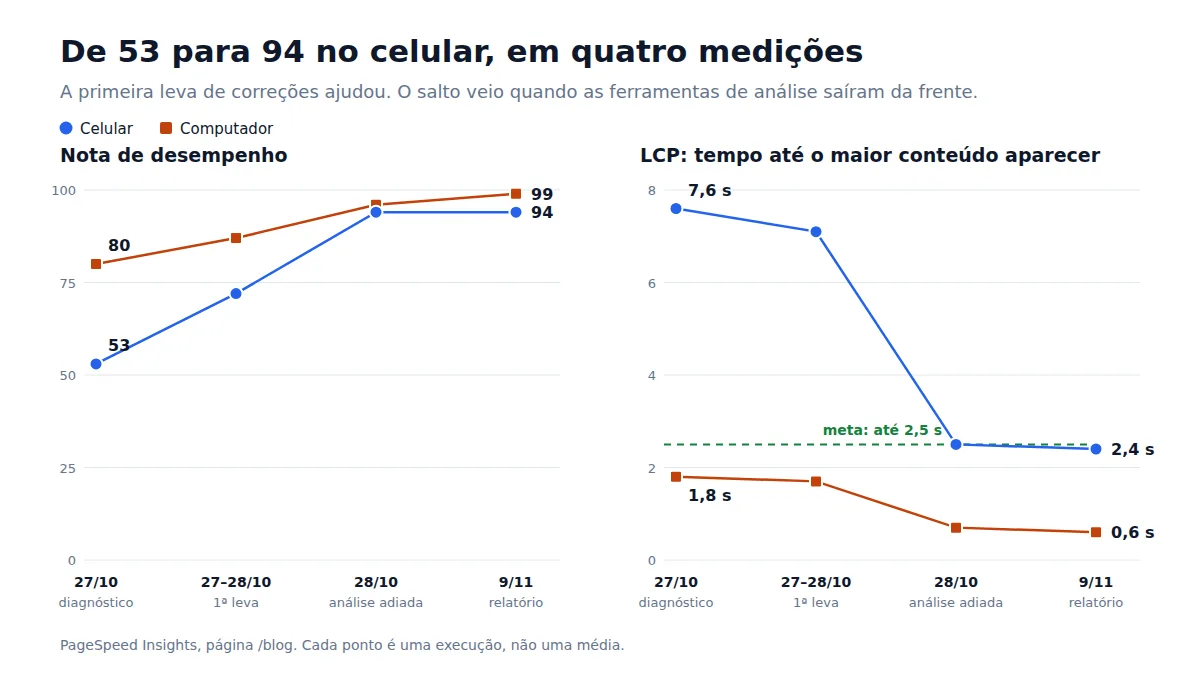
Fonte: elaborado pelo autor com dados do PageSpeed Insights, 27 out. a 9 nov. 2026.
8.2 O que o relatório ainda aponta
Nota 94 não significa que acabou. Das três oportunidades do diagnóstico, só uma melhorou.
Figura 7 – Oportunidades apontadas no celular, antes e depois
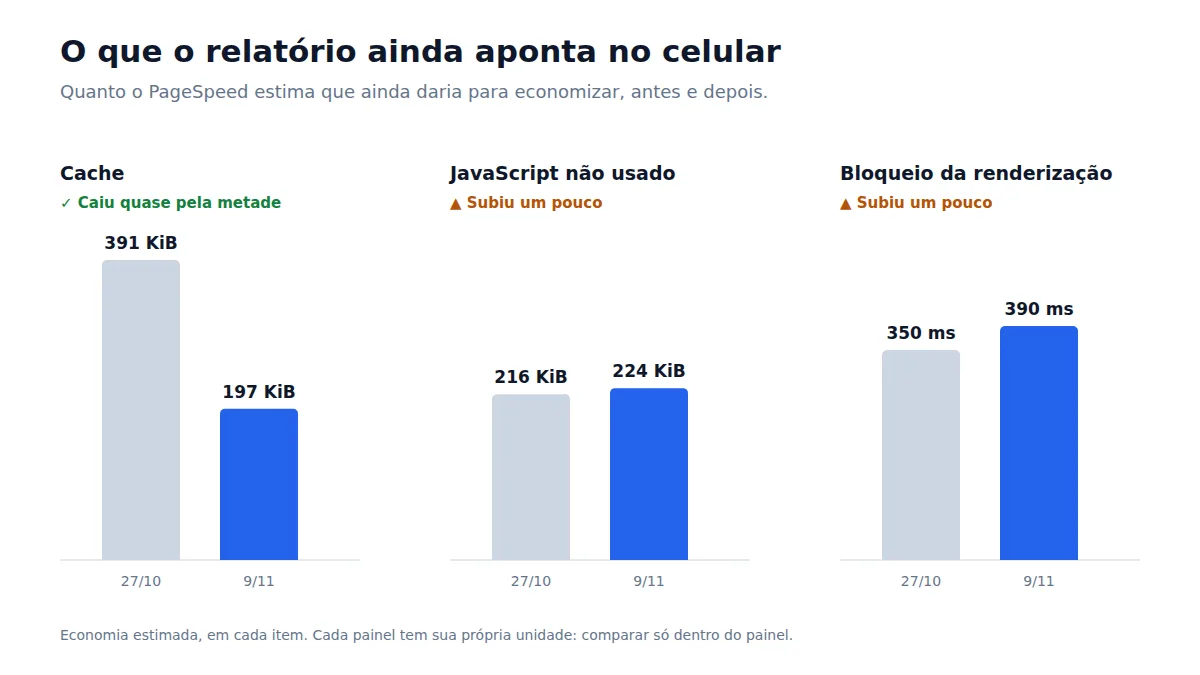
Fonte: elaborado pelo autor com dados do PageSpeed Insights, 27 out. e 9 nov. 2026.
Cache (197 KiB): os arquivos do próprio site agora têm validade de um ano. Os scripts do GA4 e do Pixel vêm com 15 e 20 minutos, definidos por quem os fornece, o que provavelmente explica parte do restante. O relatório exportado não traz o detalhe por arquivo.
Bloqueio da renderização (390 ms): nenhuma intervenção deste ciclo atacou esse item. Na execução local, o único arquivo bloqueante foi o CSS principal, de cerca de 15 KB.
JavaScript não usado (224 KiB): ver a seção 8.4, item c.
Itens menores: CSS não usado (13 KiB), JavaScript legado (13 KiB) e entrega de imagens (30 KiB no celular). Na execução local, o item de imagens apontava a foto do autor, maior do que o tamanho exibido. No computador, o relatório ainda sinaliza a descoberta da imagem de LCP, ponto que não aparece como problema no celular.
8.3 O que deu certo
As hipóteses formuladas a partir do código (H5, H6 e H9) se confirmaram e explicam quase todo o ganho. O CLS não foi reduzido: foi eliminado, porque a causa deixou de existir, em vez de ser contornada. A previsão do teste local com as ferramentas de análise ativas se confirmou no PageSpeed oficial (H10), o que valida o método.
Fora do desempenho, a auditoria de segurança encontrou a base do sistema bem protegida: nenhum dado de assinante ou do painel estava acessível de fora.
8.4 O que não deu certo, ou não como imaginado
a) O primeiro teste local prometeu mais do que a produção entregou. Depois da primeira leva, o LCP no celular caiu para 2,8 s no servidor local e ficou em 3,8 s no ar. Faltava no teste o peso das ferramentas de análise, que não rodavam localmente. O maior item de peso da página eram os instrumentos usados para medi-la.
b) Uma premissa do artigo de diagnóstico estava errada. Ele afirmou que, nas páginas de post e na listagem, o servidor entregava a página já montada. Ao abrir o código, verificou-se que o servidor entregava metatags e uma cópia do conteúdo para robôs; quem montava a página para o leitor continuava sendo o navegador. As mudanças passaram a entregar os dados prontos, mas a montagem ainda acontece no navegador.
c) O JavaScript não usado não era desperdício fácil de cortar (H7). A expectativa era encontrar bibliotecas do painel vazando para o leitor. A análise do pacote mostrou que cerca de 75% do código da página inicial são React e React Router, a base do próprio site. Na execução local mais recente, dos 212 KiB apontados, cerca de 72 KiB vinham do GA4, 66 KiB do Meta Pixel e 74 KiB do pacote do site. Reduzir isso exige mudar a arquitetura ou abrir mão de ferramentas, e não ajustar uma configuração.
d) Uma medição isolada engana. A primeira execução do Lighthouse logo após a publicação marcou LCP de 7,7 s, igual ao de antes. As duas seguintes marcaram 3,8 s. No mesmo dia, o PageSpeed oficial variou de 69 a 86 entre execuções. Se a análise tivesse parado na primeira medição, a conclusão seria que nada tinha mudado.
e) Rodar um script não é o mesmo que o script ter funcionado. A preparação das imagens antigas terminou sem efeito na primeira vez, porque a credencial de acesso não estava disponível na máquina. O problema só apareceu ao conferir as imagens no ar. Desde então, toda etapa operacional é conferida pelo efeito no ambiente real.
f) Não foi possível confirmar em campo. O relatório indica “Nenhum dado” na experiência real dos usuários: o volume de visitas ainda não alimenta o Chrome UX Report. Os ganhos descritos aqui são de laboratório.
g) Não foi feito neste ciclo. A renderização completa no servidor, que tiraria a espera pelo JavaScript e atacaria o Speed Index, continua como próximo passo.
h) Nota 100 não é sinônimo de seguro. A categoria “práticas recomendadas” do PageSpeed estava em 100 enquanto o servidor usava duas bibliotecas com falha crítica conhecida (H11). As ferramentas de nota olham o que chega ao navegador; as dependências do servidor ficam fora do alcance delas.
i) A nota de “práticas recomendadas” passou a variar. Com as ferramentas de análise adiadas, a nota depende de elas carregarem ou não durante o teste. Quando carregam, os cookies de terceiros do Clarity e do Pixel derrubam a nota para 77; quando não, ela fica em 100, como no relatório de 9 de novembro.
j) O teste padrão não cobre o leitor real. O defeito de contraste da seção 7.6 passou despercebido porque o PageSpeed testa só o tema claro. Uma parte relevante dos leitores usa o celular no modo escuro.
k) Nem tudo foi resolvido. A auditoria identificou dois ajustes de produto na newsletter que exigem mudança de fluxo, e não só de código, e que estão em avaliação. Eles serão descritos quando estiverem corrigidos.
8.5 Limitações
As medições de desempenho são de laboratório, e o relatório de 9 de novembro é uma execução por dispositivo, não uma mediana. A diferença de 0,1 s para a meta do LCP no celular está dentro da variação normal entre execuções. Os efeitos sobre leitores e conversão não fazem parte deste artigo.
A auditoria de segurança foi feita pelo próprio autor do sistema, e não por um terceiro independente, o que reduz a chance de encontrar problemas que exigem um olhar de fora. As sondagens externas foram limitadas a testes que não alteram dados de produção.
9 ROTEIRO DE MONITORAMENTO
O roteiro tem três princípios. Primeiro, medir sempre do mesmo jeito: mesma ferramenta, mesmo dia da semana, três execuções e a mediana. Segundo, separar laboratório de campo: o PageSpeed simula um celular, o GA4 e o Clarity mostram os leitores reais. Terceiro, cada número tem um limiar, e cada limiar ultrapassado tem uma ação definida antes. A ideia vem da prática de confiabilidade de sistemas: alertar sobre o que afeta o usuário, e não sobre tudo o que é possível medir (Beyer et al., 2016).
9.1 Contínuo e automático
Disponibilidade: um monitor externo gratuito verifica a cada 5 minutos se a API, a página inicial do blog e o sitemap respondem, e envia alerta por e-mail se algum cair. [A COMPLETAR: ferramenta escolhida.]
Core Web Vitals reais: o blog já envia ao GA4 o LCP, o CLS e o INP de cada visita, com a classificação de “bom” a “ruim”. Basta acompanhar esses eventos em um relatório salvo.
Erros do servidor: os registros da Vercel mostram respostas de erro (5xx) e de excesso de tentativas (429). Um aumento repentino de 429 indica alguém testando o formulário ou o login.
Alertas de dependências: os alertas de segurança do GitHub (Dependabot) avisam quando uma biblioteca do projeto recebe uma vulnerabilidade nova.
9.2 Toda semana (segunda-feira)
PageSpeed: três execuções no celular e três no computador para a listagem e para o post mais recente; anotar a mediana em uma planilha.
Search Console: páginas indexadas, erros de cobertura, data da última leitura do sitemap e relatório de Core Web Vitals.
Newsletter: número de inscrições na semana. Um pico sem campanha ou post que o explique merece investigação.
9.3 Todo mês (primeira segunda-feira)
npm audit nos dois repositórios (site e API). Vulnerabilidade alta ou crítica entra na semana; moderada, no mês.
Cabeçalhos de segurança: verificar o site e a API em um analisador público de cabeçalhos (como o Mozilla Observatory) e comparar com o mês anterior.
Dados estruturados: rodar um post com FAQ no teste de resultados avançados do Google.
Comportamento: Clarity (retornos rápidos, cliques mortos e profundidade de rolagem) e GA4 (sessões e tempo de interação por canal).
Modo escuro: rodar o Lighthouse uma vez com o sistema em modo escuro, para não repetir o caso da seção 7.6.
9.4 A cada post publicado
Capa com texto alternativo e FAQ preenchida no editor.
O post aparece no sitemap e no /llms.txt.
PageSpeed do post no celular acima de 90.
Pedido de indexação no Search Console.
9.5 A cada mudança no código
Testar localmente com o build de produção antes de publicar, como descrito na seção 5.1.
Depois de publicar, repetir o PageSpeed e conferir os cabeçalhos de segurança no endereço público.
9.6 Limiares e ações
LCP real (percentil 75) acima de 2,5 s, CLS acima de 0,1 ou INP acima de 200 ms: investigar a página afetada na semana seguinte (Google, 2024c).
Mediana do PageSpeed no celular abaixo de 90 por duas semanas seguidas: comparar com a última versão publicada e reverter ou corrigir.
Disponibilidade abaixo de 99,9% no mês: revisar as quedas e a causa de cada uma.
Vulnerabilidade alta ou crítica: corrigir em até 7 dias.
Queda de páginas indexadas ou erro no sitemap: verificar no mesmo dia.
Pico anormal de inscrições ou de respostas 429: verificar os registros no mesmo dia.
10 CONCLUSÃO
A página inicial no celular saiu de nota 53 para 94, e de 7,6 para 2,4 segundos até o maior conteúdo aparecer. No computador, de 80 para 99. A maior parte do ganho não veio de comprimir arquivos, e sim de mudar a ordem em que as coisas acontecem: entregar os dados prontos, avisar cedo sobre a imagem principal e tirar a medição da frente da página.
Nem tudo foi resolvido. O JavaScript não usado e o bloqueio da renderização seguem praticamente iguais, e ainda não há dados de campo para confirmar o ganho em visitas reais. A auditoria mostrou que a base de segurança estava sólida, mas também que nenhuma nota verde teria revelado as duas vulnerabilidades críticas nas dependências nem o defeito de contraste no modo escuro.
A lição comum é que medir uma vez não basta. Cada achado relevante deste ciclo apareceu ao repetir uma medição em condição diferente: outra execução, outra ferramenta, outro tema de cor. O roteiro da seção 9 transforma isso em rotina.
REFERÊNCIAS
BEYER, Betsy et al. Site reliability engineering: how Google runs production systems. Sebastopol: O'Reilly Media, 2016.
BRASIL. Lei nº 13.709, de 14 de agosto de 2018. Lei Geral de Proteção de Dados Pessoais (LGPD). Diário Oficial da União: seção 1, Brasília, DF, 15 ago. 2018. Disponível em: https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm. Acesso em: 28 out. 2026.
CORRÊA, Marcos Henrique. PageSpeed e Clarity: como decido o que otimizar primeiro. marck0101, [s. l.], 27 out. 2026. Disponível em: https://blog.marck0101.com.br/blog/pagespeed-e-clarity-como-decido-o-que-otimizar-primeiro. Acesso em: 28 out. 2026.
GOOGLE. Prevent unnecessary network requests with the HTTP Cache. web.dev, [s. l.], 2018. Disponível em: https://web.dev/articles/http-cache. Acesso em: 27 out. 2026.
GOOGLE. Efficiently load third-party JavaScript. web.dev, [s. l.], 2019. Disponível em: https://web.dev/articles/efficiently-load-third-party-javascript. Acesso em: 27 out. 2026.
GOOGLE. Optimize Largest Contentful Paint. web.dev, [s. l.], 2020a. Disponível em: https://web.dev/articles/optimize-lcp. Acesso em: 27 out. 2026.
GOOGLE. Optimize Cumulative Layout Shift. web.dev, [s. l.], 2020b. Disponível em: https://web.dev/articles/optimize-cls. Acesso em: 27 out. 2026.
GOOGLE. Optimize resource loading with the Fetch Priority API. web.dev, [s. l.], 2022. Disponível em: https://web.dev/articles/fetch-priority. Acesso em: 27 out. 2026.
GOOGLE. Robots meta tag, data-nosnippet, and X-Robots-Tag specifications. Google Search Central, [s. l.], 2024a. Disponível em: https://developers.google.com/search/docs/crawling-indexing/robots-meta-tag. Acesso em: 28 out. 2026.
GOOGLE. FAQ (FAQPage) structured data. Google Search Central, [s. l.], 2024b. Disponível em: https://developers.google.com/search/docs/appearance/structured-data/faqpage. Acesso em: 28 out. 2026.
GOOGLE. Web Vitals. web.dev, [s. l.], 2024c. Disponível em: https://web.dev/articles/vitals. Acesso em: 28 out. 2026.
GOWARD, Chris. You should test that!: conversion optimization for more leads, sales and profit or the art and science of optimized marketing. Indianapolis: Sybex, 2013.
MOZILLA. Content Security Policy (CSP). MDN Web Docs, [s. l.], 2024a. Disponível em: https://developer.mozilla.org/en-US/docs/Web/HTTP/CSP. Acesso em: 28 out. 2026.
MOZILLA. Using responsive images in HTML. MDN Web Docs, [s. l.], 2024b. Disponível em: https://developer.mozilla.org/en-US/docs/Web/HTML/Responsive_images. Acesso em: 27 out. 2026.
NPM. npm-audit. npm Docs, [s. l.], 2024. Disponível em: https://docs.npmjs.com/cli/commands/npm-audit. Acesso em: 28 out. 2026.
OWASP FOUNDATION. OWASP Top 10: 2021. [S. l.]: OWASP, 2021. Disponível em: https://owasp.org/Top10/. Acesso em: 28 out. 2026.
OWASP FOUNDATION. OWASP Secure Headers Project. [S. l.]: OWASP, 2024. Disponível em: https://owasp.org/www-project-secure-headers/. Acesso em: 28 out. 2026.
W3C. Web Content Accessibility Guidelines (WCAG) 2.2. [S. l.]: W3C, 2023. Disponível em: https://www.w3.org/TR/WCAG22/. Acesso em: 28 out. 2026.